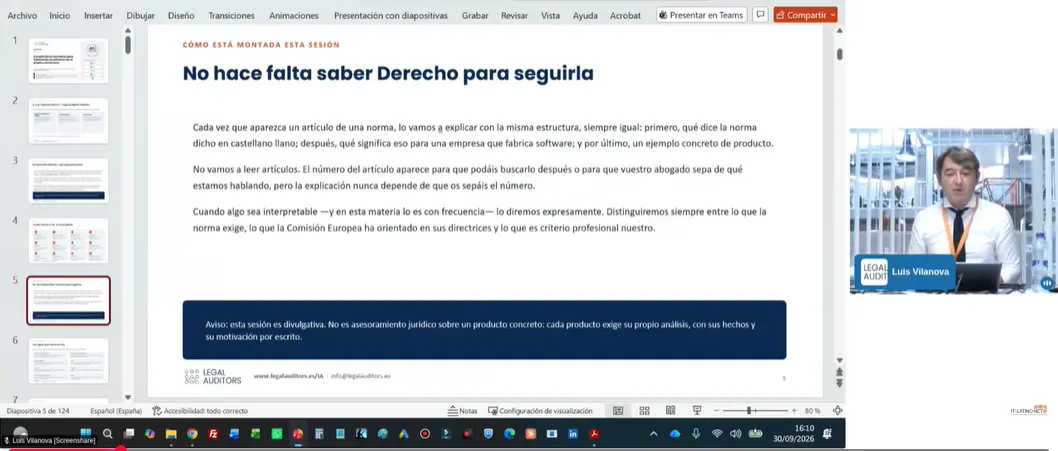
Publicamos grabación con asistente IA del webinar de Luis Vilanova, auditor de software, del pasado 30/09/2026 en el que explica su servicio de auditoría y certificación de software que incorpora o desarrolla IA. Analiza cómo las organizaciones pueden auditar, certificar y demostrar el cumplimiento normativo de las aplicaciones que incorporan inteligencia artificial. La sesión explica que el foco ya no está únicamente en desarrollar funcionalidades innovadoras, sino en garantizar trazabilidad, gestión de riesgos, transparencia y control sobre los sistemas de IA.
Este es un resúmen del video:
Ideas principales
1. Utilizar IA de terceros no elimina la responsabilidad
Una empresa sigue siendo responsable de su producto aunque utilice modelos externos. El hecho de integrar tecnologías de IA generativa en una aplicación comercial implica asumir obligaciones relacionadas con la privacidad, la seguridad, la gobernanza y el cumplimiento normativo.
2. Hay que analizar cada funcionalidad de IA por separado
No se evalúa un software como un único bloque. Se revisan individualmente las funcionalidades basadas en IA, ya que cada una puede tener riesgos y requisitos regulatorios distintos.
Ejemplos:
- Chatbots conversacionales.
- Clasificación automática de documentos.
- Asistentes comerciales.
- Sistemas de recomendación.
- Herramientas de selección de personal.
- Modelos predictivos.
3. La normativa europea exige más control y evidencia
El webinar repasa el impacto de marcos regulatorios como el AI Act, el RGPD y diferentes estándares de gobernanza. El mensaje es claro: las empresas deben prepararse para demostrar cómo funcionan sus sistemas y cómo gestionan los riesgos asociados.
4. La trazabilidad es un requisito clave
Uno de los conceptos más importantes de toda la sesión es la necesidad de mantener evidencia verificable de las operaciones de la IA.
Esto incluye:
- Registros de actividad.
- Versiones de modelos.
- Historial de cambios.
- Evidencias de uso.
- Control de accesos.
- Seguimiento de decisiones automatizadas.
5. Los sistemas que impactan a personas requieren especial atención
Las aplicaciones que influyen en decisiones sobre personas son consideradas especialmente sensibles.
Entre los ejemplos comentados destacan:
- Selección de candidatos.
- Evaluación de empleados.
- Aplicaciones sanitarias.
- Sistemas de diagnóstico asistido.
- Servicios financieros y aseguradores.
Aspectos técnicos destacados
Inventario de sistemas IA
Se recomienda identificar y documentar todas las capacidades de IA existentes dentro de la organización. Cada una debe estar asociada a información sobre:
- Finalidad.
- Datos utilizados.
- Riesgos.
- Usuarios afectados.
- Dependencias tecnológicas.
- Proveedores involucrados.
Gobierno de los datos
La calidad y procedencia de los datos adquieren un papel fundamental. El webinar insiste en documentar:
- Origen de los datos.
- Uso previsto.
- Conservación.
- Transferencias.
- Controles de acceso.
RAG, agentes y nuevas arquitecturas
La sesión también aborda tecnologías actuales como los sistemas RAG, los agentes inteligentes y las integraciones con diferentes herramientas corporativas, destacando los riesgos de seguridad y control de permisos asociados a estos modelos.
Casos prácticos
Se presentan ejemplos reales relacionados con:
- ERP y CRM que incorporan asistentes de IA.
- Chatbots de atención al cliente.
- Gestión documental inteligente.
- Soluciones de recursos humanos.
- Aplicaciones sanitarias.
- Plataformas de generación de contenido.
En todos ellos se analiza el nivel de riesgo, las obligaciones normativas y los controles recomendados.
Conclusiones
Las organizaciones que desarrollan o integran IA deberían empezar cuanto antes a trabajar en:
- Inventariar sus funcionalidades de IA.
- Evaluar riesgos.
- Documentar procesos y modelos.
- Implantar trazabilidad.
- Revisar contratos con proveedores.
- Establecer supervisión humana.
- Generar evidencias de cumplimiento.
Lo más relevante para una empresa
La principal conclusión del webinar es que la ventaja competitiva ya no consiste únicamente en incorporar IA, sino en ser capaz de demostrar que esa IA está gobernada, controlada y alineada con los requisitos regulatorios y de negocio.